

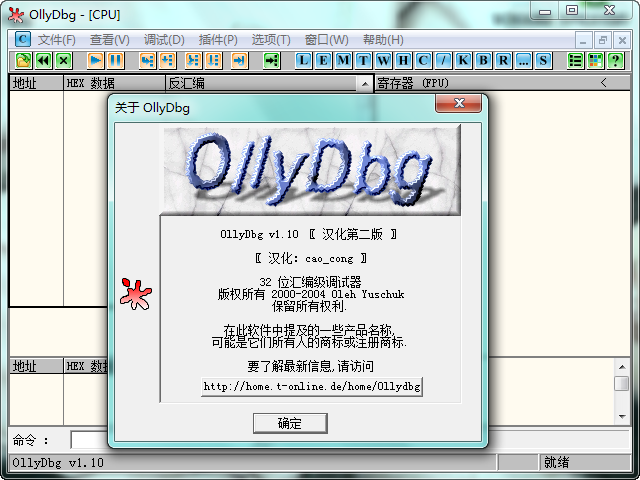
版本:1.10 调试器
分类:应用软件
时间:2026-09-23 16:39
大小:3.7M
等级:
环境:WinAll
授权:免费软件
语言:中文
OllyDbg 是一款备受推崇的用户态 Ring3 调试器,它以其强大的动态分析和逆向工程能力,在安全研究与软件调试领域享有盛誉。这款工具凭借其直观的可视化界面和对汇编语言级的精细操控,成为了无数安全研究员、软件开发者以及技术爱好者分析程序行为、排查深层故障的得力助手。OllyDbg 的核心价值在于它能够帮助用户深入理解软件的执行流程,定位关键算法,并有效应对各种加密与保护措施,是探索二进制世界奥秘的一把钥匙。
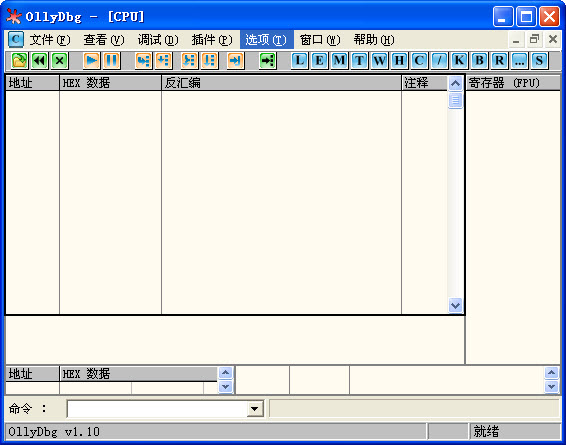
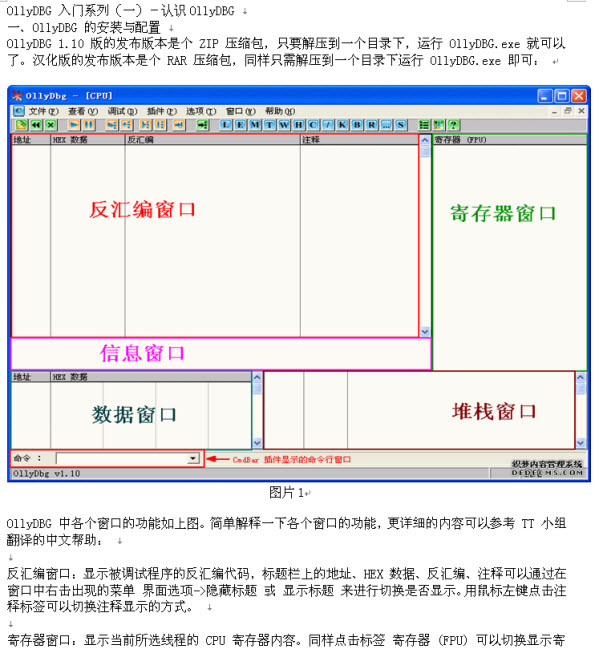
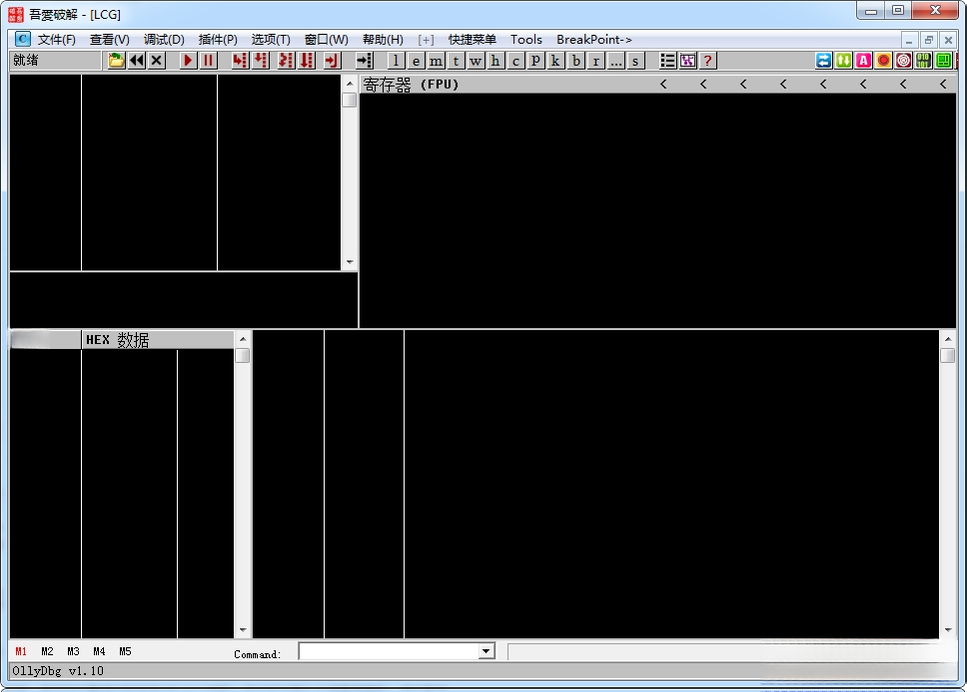
![一幅现代科技感十足的3D渲染场景,主体是一台悬浮在深邃蓝色数字矩阵中的透明电脑屏幕,屏幕上清晰显示着OllyDbg调试器的模拟界面,包含反汇编窗口、寄存器面板和堆栈区域,代码行以荧光绿色字体呈现。布局采用中心构图,屏幕为视觉焦点,周围环绕着流动的数据流和微小的二进制数字粒子。排版强调层次感,前景屏幕细节丰富,背景虚化处理。风格是写实与抽象结合,带有未来主义科技插画感。细节上,屏幕边缘有高光反射,数据流带有发光效果。画质为8K超高清,干净,无多余元素。】<h3>核心特色</h3><h4>可视化界面与操作:</h4><p>OllyDbg 将繁琐的调试过程转化为直观的图形化操作。其主界面清晰划分为反汇编代码窗口、寄存器窗口、堆栈窗口和转储窗口,所有关键信息一目了然。用户可以通过点击、快捷键等方式快速设置断点、单步跟踪,无需记忆复杂的命令行指令,大大降低了上手门槛,提升了调试效率。</p>[[IMG:特写镜头展示OllyDbg软件的操作界面,画面主体是Windows系统下的主窗口,布局规整,上方为菜单栏和工具栏,中央最大的区域显示汇编指令,左侧是寄存器列表,右侧是堆栈数据,底部有命令行输入框。排版采用标准的软件截图构图,各面板比例协调。风格为写实的屏幕截图,细节包括彩色语法高亮的代码、不同颜色的数据值,以及高亮显示的当前执行行。画质清晰锐利,干净,无多余元素。](https://pic.hncj.com/up/2026-8/2026082611134057084.png)
断点是调试的核心,OllyDbg 提供了丰富且灵活的断点类型,包括普通断点、条件断点、日志断点和内存断点等。用户不仅可以在任意地址设置断点,还能为断点附加复杂的条件表达式,当程序运行满足特定条件时才触发中断。这种精细化的控制能力,使得在海量代码中定位关键逻辑成为可能,尤其适合分析注册算法或网络协议。
软件提供了灵活的内存转储功能,允许用户直接查看和编辑进程的虚拟内存。无论是跟踪堆中的数据变化,还是修改内存中的关键标志位,OllyDbg 都能实时反馈。同时,其内置的多种数据格式解析功能,能够帮助用户快速识别字符串、结构体等复杂数据,为逆向分析提供了极大的便利。
OllyDbg 的强大还得益于其开放的插件架构。全球开发者为其编写了大量功能各异的插件,极大扩展了软件的原生功能。例如,常用的脚本插件 OllyScript 允许用户编写自动化分析脚本,而各种 API 断点插件则能一键拦截系统关键调用。这种高度的可扩展性,让 OllyDbg 能够适应各种复杂的分析场景,从简单的 CrackMe 到高难度的恶意代码分析。
| 功能模块 | 具体操作 | 核心用途 | 备注 |
|---|---|---|---|
| 文件载入 | 通过菜单“文件”->“打开”或直接拖拽 EXE/DLL 文件到主窗口 | 开始调试目标程序,加载其代码与资源 | 支持重新载入 (Ctrl+F2) 与附加到进程 |
| 断点设置 | 在反汇编窗口选中指令行,按 F2 键切换断点;或右键菜单选择“断点” | 中断程序运行,停在指定代码位置 | 按 Shift+F2 可设置条件断点 |
| 单步调试 | F8 单步跳过、F7 单步进入、Ctrl+F9 执行到返回 | 逐条指令分析程序执行流程 | 结合 F4 执行到光标处更高效 |
| 数据窗口跟随 | 在寄存器或堆栈窗口右键,选择“在转储中查看” | 快速定位内存地址,查看数据内容 | 支持十六进制与 ASCII 同步显示 |
| 命令行插件 | 使用快捷键 Ctrl+G 打开命令行,输入如“bp MessageBoxA”等命令 | 快速输入命令控制调试器,设置 API 断点 | 极大提升操作效率,是高手必备技巧 |
| 模块分析 | 在反汇编窗口右键选择“分析代码”或使用快捷键 Ctrl+A | 自动识别函数边界、循环、跳转等结构,标注注释 | 帮助快速理清代码脉络,识别关键函数 |
OllyDbg 作为一款专业的调试工具,其操作具有一定的学习曲线,但掌握核心技巧后便能得心应手。以下将为您详细解析从入门到进阶的使用经验,并针对常见问题提供解决方案。
高危避坑:请务必在虚拟机或隔离的测试环境中运行 OllyDbg 及被调试程序,切勿在重要的工作或个人系统中直接分析未知来源的恶意软件,以防系统感染或数据丢失。
强制操作:在开始调试前,请先通过“选项”->“安全”菜单,确认所有安全检查选项均已开启,并建议禁用“实时调试”功能,以免与系统其他调试器冲突。
对于移动端(安卓)用户,由于 OllyDbg 本身是基于 x86 架构的 Windows 程序,无法直接运行。您需要在电脑端使用,或通过远程调试的方式连接安卓设备,但这需要配置 ADB 和特定插件,操作复杂,基础温馨提示:建议新手先专注于 PC 端 Windows 环境下的学习。
安装时,请确保以管理员身份运行 OllyDbg,否则可能无法正确附加到某些权限较高的系统进程。建议将软件解压到纯英文路径下,避免因中文路径导致的兼容性问题。
优化技巧:将 OllyDbg 的 UDD(用户数据)目录设置为独立文件夹,可以方便地备份和管理您的断点、标签等个性化配置,重装系统后也能快速恢复。
若在调试过程中遇到程序闪退,首先检查是否是因为断点设置错误或修改了关键数据导致程序自校验失效。此时应撤销修改,或尝试使用“隐藏调试器”插件来规避反调试。
遇到卡顿或假死,可能是由于在循环代码中设置了断点,导致频繁中断。此时可以优化技巧:使用条件断点(Shift+F2)并设置中断次数,例如“EIP==401000 && EAX==1”,以精确控制中断时机。
若反汇编窗口无法显示源码,请检查是否开启了“调试”->“选择”->“语言”中的“源码显示”选项,并确保符号文件(PDB)与目标程序匹配。
如果提示“32位可执行文件”错误,说明您试图在 64 位系统上调试 64 位程序。OllyDbg 1.x 版本仅支持 32 位程序,请更换为 32 位目标程序,或使用 x64dbg 等支持 64 位的调试器。
对于“搜索不到 messagebox”的问题,可能是由于程序使用了动态调用或加壳处理。此时应先运行程序,待其壳解压后再下断点,或者直接在命令行使用“bp MessageBoxW”尝试拦截宽字符版本 API。
基础温馨提示:请随时保存您的调试快照(Ctrl+Shift+F5),以便在操作失误时快速回退到之前的调试状态。
最后,若频繁出现未知错误或崩溃,可能是由于插件冲突导致。建议禁用所有非必要插件,逐个排查,以确定问题源。
| 软件名称 | 核心优势 | 用户评分 |
|---|---|---|
| x64dbg | 开源免费,支持64位调试 | ★★★★★ |
| IDA Pro | 顶级反编译,交互式分析 | ★★★★★ |
| Ghidra | NSA开源,功能全面强大 | ★★★★☆ |
| WinDbg | 内核调试,微软官方工具 | ★★★★☆ |
| Cheat Engine | 内存修改,游戏作弊利器 | ★★★★☆ |
| Immunity Debugger | 集成Python,漏洞分析友好 | ★★★★☆ |
OllyDbg 如何破解软件?破解软件通常涉及分析其注册验证逻辑。首先,使用 OllyDbg 载入目标程序,在需要破解的提示字符串(如“注册码错误”)上下断点,然后运行程序并触发该提示。程序中断后,通过堆栈回溯(按 Ctrl+F9 执行到返回)找到关键跳转指令(如 JE/JNZ),修改其跳转方向或 NOP 掉,即可绕过验证。此过程需要扎实的汇编基础,且仅供学习与合法授权环境下使用。
OllyDbg 怎么查看有没有壳?查看程序是否加壳,最简单的方法是使用 PEiD 或 Die 等查壳工具。在 OllyDbg 中,可以观察程序的入口点(EntryPoint)。如果入口点代码看起来很简单,但大量使用 PUSHAD/POPAD 指令,或者程序段的名称包含“.UPX”、“.aspack”等特征,则很可能加壳了。此外,用 OllyDbg 载入时,如果提示“入口点不在代码段内”,也通常是加壳的迹象。
| 工具名称 | 功能亮点 | 推荐指数 |
|---|---|---|
| Process Monitor | 实时监控文件/注册表操作 | ★★★★★ |
| LordPE | PE文件编辑与导入表修复 | ★★★★☆ |
| OllyDump | 内存转储,辅助脱壳 | ★★★★☆ |
| ImportREC | 重建导入表,修复脱壳程序 | ★★★★★ |
| HxD Hex Editor | 快速十六进制编辑与磁盘查看 | ★★★★☆ |
 LuaStudio应用软件
 曹操传通用调试器游戏软件
 MobileIDA最新版手机软件
 蓝牙调试器手机版下载手机软件
 MQTT调试器APP手机软件
 usb调试器app手机软件
 Polygun Arena多边形竞技场国际服飞行射击
 多罗星球ai官方版下载(DOLOPLANET)手机软件
 Icy Village冰河时代生存大亨模拟经营
 并行实验官方版(Parallel Experiment)休闲益智
 光速pdf阅读器电脑版应用软件
 飞火动态壁纸桌面版应用软件
 千问桌面版应用软件
 通义灵码pc端应用软件
 cursor电脑版应用软件
 黑鲨装备箱电脑版应用软件
 亦心ai闪绘电脑版应用软件
 kimi桌面版应用软件
 Visual SourceSafe
 Process Monitor进程监视工具
 Dependency 依赖项查看器
 eXescope
 DebugView
 变速齿轮
 百度工具栏
 今目标
 美图日历
 ComicShelf
 盛大下载器
 爱易课儿童版