

版本:4.4.5 网络抓包分析工具
分类:网络软件
时间:2026-09-28 15:24
大小:94.4M
等级:
环境:WinAll
授权:免费软件
语言:中文
Wireshark是一款全球领先的网络协议分析工具,被誉为网络工程师的“显微镜”。它能够实时捕获网络数据包,并以人性化的方式解析数百种协议,帮助用户深入洞察网络通信的每一个细节。无论是排查网络故障、分析安全威胁,还是学习网络协议原理,Wireshark都以其强大的功能和开源免费的特性,成为专业人士和爱好者的首选工具。
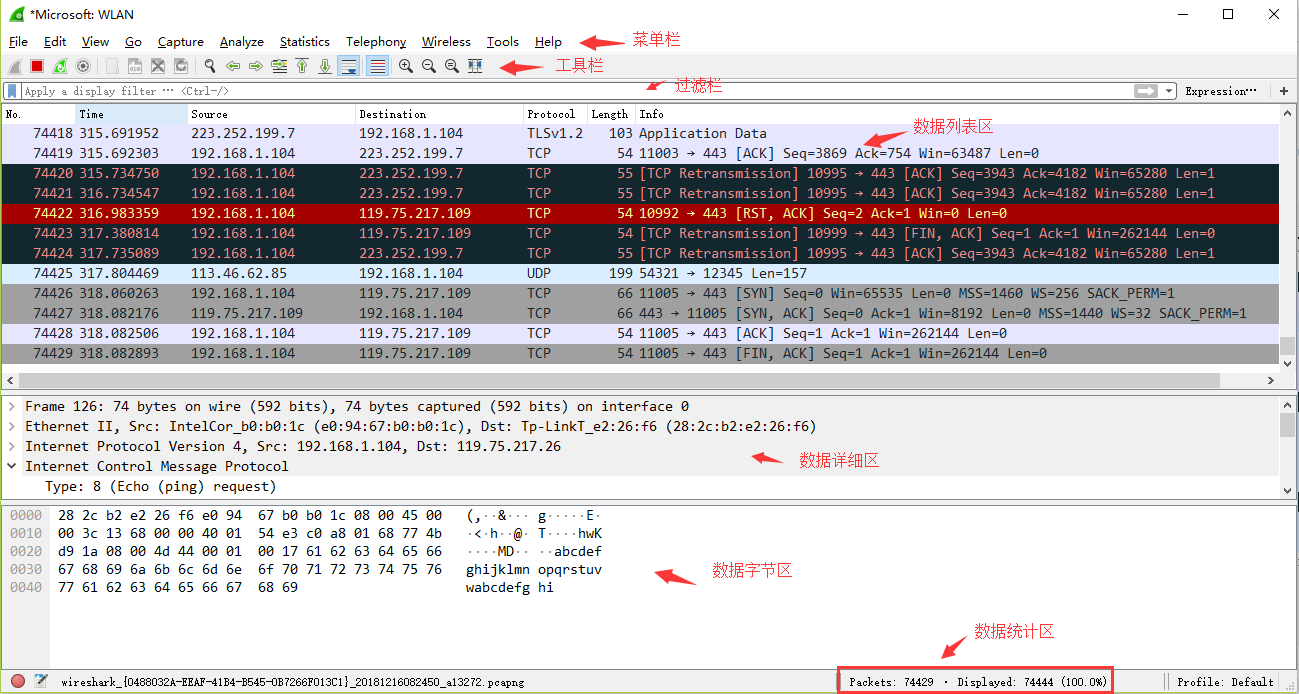
Wireshark能够从本机网络接口实时捕获所有流经的数据包,支持有线、无线、虚拟网卡等多种网络环境。用户可以通过简单的点击开始与停止捕获,直观地查看每一个数据包的详细内容,包括帧头、IP头、TCP/UDP头以及应用层数据,真正做到对网络通信的完全透明。
内置超过3000种协议解析器,从常见的HTTP、TCP、DNS,到复杂的SIP、Modbus、MQTT,Wireshark都能自动识别并解码。每个协议的字段都被拆解为树状结构,用户可逐层展开查看位级信息,极大地方便了协议分析和故障定位。同时,支持自定义协议解析插件,满足特殊行业需求。
Wireshark提供两套过滤语法:捕获过滤器和显示过滤器。捕获过滤器在数据包进入时就进行筛选,减少不必要的存储;显示过滤器则可在已捕获的数据中快速筛选出目标流量,支持组合条件、模糊匹配、字段比较等高级操作。例如,输入“tcp.port==80”即可瞬间过滤出所有HTTP流量,极大提升分析效率。
内置多种统计工具,如协议分级、端点统计、会话列表、IO图、流量图等,可将枯燥的数据包转化为直观的图表。用户可轻松查看网络流量分布、延迟变化、吞吐量趋势,快速识别异常行为。此外,支持导出CSV、XML等格式,便于进一步数据处理。
Wireshark支持Windows、macOS、Linux、FreeBSD等主流操作系统,并提供统一的图形界面。作为开源项目,它拥有活跃的社区和持续更新,用户可免费使用全部功能,无需担心授权问题。同时,命令行版本tshark为脚本自动化提供了便利。
| 功能模块 | 具体说明 | 使用场景 |
|---|---|---|
| 捕获选项 | 选择网卡、设置捕获过滤器、启用混杂模式 | 开始抓包前必选,支持同时捕获多张网卡 |
| 显示过滤器 | 输入表达式如 ip.src==192.168.1.1 快速筛选 | 海量数据中定位目标流量 |
| 着色规则 | 根据协议或IP自动标记颜色,如TCP SYN为红色 | 快速识别异常连接 |
| 追踪流 | 右键选择TCP/UDP流,重组完整会话内容 | 分析HTTP请求、FTP登录等 |
| 导出对象 | 从HTTP流中提取传输的文件 | 恢复下载的图片、文档 |
| 时间戳分析 | 可调整显示格式,计算响应时间 | 排查网络延迟 |
| 专家信息 | 自动标记错误、警告、注意等异常事件 | 快速定位丢包、重传等问题 |
1. 安装Wireshark时,务必勾选安装Npcap驱动(Windows),否则无法捕获数据包。
2. 首次启动需以管理员身份运行,否则网卡不可见。
3. 若发现无法抓包,请检查系统防火墙是否拦截了驱动安装。
4. 捕获时建议先设置显示过滤器,避免内存占用过大。
5. 遇到乱码时,检查字符集设置,或使用“追踪流”中的原始数据查看。
6. 移动端(安卓)可使用Wireshark的抓包需root权限,或使用VPN模式应用替代。
7. 若提示缺少依赖组件,请搜索下载 Microsoft Visual C++ 2019 Redistributable 并安装。
8. 抓包过程中若卡顿,可减少捕获包长(如仅捕获包头),或关闭名称解析。
9. 黑屏问题多由显卡驱动冲突引起,可尝试更新显卡驱动或禁用硬件加速。
10. 建议定期清理临时文件,并关闭不必要的后台程序,以提升运行流畅度。
11. 对于无线网络,需将网卡设置为监听模式(可能要求硬件支持)。
12. 若想分析HTTPS加密流量,需配置SSLKEYLOGFILE环境变量并导入私钥。
13. 保存抓包结果时,选择pcapng格式可保留更多元数据。
14. 遇到崩溃时,可尝试重置配置(运行目录下删除配置文件)。
15. 所有操作前,请备份重要数据,避免误操作导致系统问题。
16. 对于复杂协议,建议参考官方文档或社区Wiki,避免误判。
17. 若无法解析某些私有协议,可尝试安装插件或自定义Lua脚本。
18. 抓包过程中若发现性能下降,可关闭实时更新,改用手动刷新。
19. 使用“统计”菜单中的“流量图”可直观查看连接时序。
20. 最后,请勿在公共网络上随意抓包,遵守法律法规。
| 软件名称 | 核心优势 | 评分 |
|---|---|---|
| Fiddler | HTTP调试利器,支持脚本自定义 | ★★★★☆ |
| Charles | Mac平台抓包神器,界面直观 | ★★★★☆ |
| tcpdump | 命令行抓包,轻量高效 | ★★★★☆ |
| Ettercap | 中间人攻击与嗅探 | ★★★☆☆ |
| Sniffer | 老牌网络分析,适合企业 | ★★★☆☆ |
| Omnipeek | 无线网络分析专业 | ★★★★☆ |
抓包是Wireshark最基础的功能,首先选择正确的网络接口(如以太网或Wi-Fi),点击“开始捕获”按钮,随后所有流经该接口的数据包都会被实时显示。若只想关注特定流量,可在显示过滤器中输入条件,如“ip.addr==192.168.1.1”即可只看该IP的通信。停止捕获后,可保存为文件供后续分析。新手建议从HTTP流量开始练习,因为协议结构简单,易于理解。
过滤端口是常用技巧,显示过滤器中输入“tcp.port==80”可只显示TCP协议的80端口流量,也可使用“udp.port==53”过滤DNS请求。若要同时过滤多个端口,可用逻辑或“||”,例如“tcp.port==80 || tcp.port==443”。对于范围过滤,可使用“tcp.port>=1 && tcp.port<=1024”等表达式。掌握这些语法能大幅提升分析效率。
安装Wireshark非常简单,只需从官网下载对应系统的安装包,双击运行,一路点击“下一步”即可。但有一个关键步骤:安装过程中会提示安装Npcap,务必勾选“Install Npcap”选项,否则无法抓包。在Windows上,安装完成后需重启电脑,并以管理员身份运行Wireshark。若安装失败,请检查系统版本是否支持,或关闭杀毒软件后重试。
 迅捷跑者3安卓版(G-Switch 3安装器)休闲益智
 中世纪多人战争(Epic Battles Online)策略塔防
 边境战争二战军队(Border Wars)冒险解密
 TavernChat AIapp下载手机软件
 reveriebliss遐想AI最新版下载手机软件
 恐怖鬼魂模拟器(Scary Ghost Horror Games安装器)冒险解密
 战争部队1917一战(War Troops)策略塔防
 海尔王游戏(Hail the King)休闲益智
 遵命陛下最新版本下载(Yes, Your Grace)策略塔防
 小炼金术士重制版(Little Alchemist Remastered)冒险解密
 IPOP
 播视网视频上传工具
 聚生网管软件
 花生壳
 睿元网页智能填表专家
 WLAN助手
 雨过天晴浏览器
 SecureCRT
 无忧网维
 楼月局域网声音传输系统
 cFosSpeed
 Fiddler2